

Bảo mật thông tin khách hàng là một phần quan trọng trong quản trị dữ liệu, đặc biệt khi doanh nghiệp ngày càng phụ thuộc vào nền tảng số để lưu trữ, phân tích và khai thác thông tin. Một hệ thống bảo mật hiệu quả không chỉ giúp hạn chế nguy cơ rò rỉ dữ liệu mà còn hỗ trợ doanh nghiệp đáp ứng yêu cầu pháp lý, duy trì niềm tin khách hàng và giảm thiểu rủi ro vận hành.
Bảo mật thông tin khách hàng là quá trình áp dụng các chính sách, quy trình và biện pháp kỹ thuật nhằm ngăn chặn việc truy cập, sử dụng, thay đổi, tiết lộ hoặc làm mất dữ liệu khách hàng trái phép.
Hoạt động này không chỉ giới hạn ở việc bảo vệ hệ thống CNTT. Doanh nghiệp cần kiểm soát toàn bộ vòng đời dữ liệu, từ lúc thu thập, lưu trữ, sử dụng, chia sẻ đến khi dữ liệu không còn cần thiết.
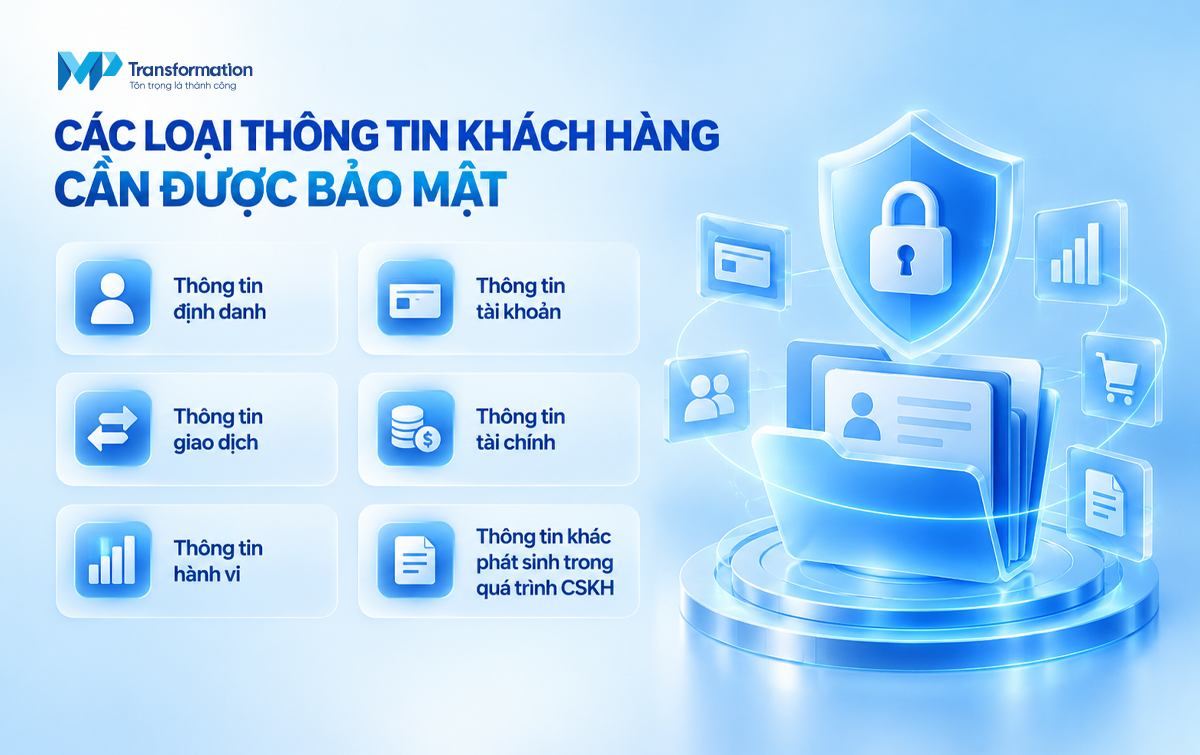
Đặc biệt với ngân hàng, tài chính và bảo hiểm, dữ liệu khách hàng thường gắn với thông tin định danh, tài chính và lịch sử giao dịch. Vì vậy, bảo mật thông tin khách hàng của ngân hàng cần được triển khai đồng bộ giữa công nghệ, con người và quy trình.
Tùy ngành nghề và mục đích xử lý, dữ liệu khách hàng có thể bao gồm nhiều nhóm thông tin khác nhau, chẳng hạn:
Doanh nghiệp cần xác định rõ loại dữ liệu đang thu thập, mục đích xử lý, nơi lưu trữ và những bộ phận hoặc bên thứ ba được phép tiếp cận.
Tại Việt Nam, khung pháp lý về bảo vệ dữ liệu cá nhân đã được cập nhật đáng kể. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 được ban hành ngày 26/06/2025 và có hiệu lực từ 01/01/2026. Cùng thời điểm, Nghị định 356/2025/NĐ-CP có hiệu lực, quy định chi tiết một số điều và biện pháp thi hành Luật.
Trước đó, Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân là một văn bản quan trọng trong việc thiết lập các nguyên tắc và yêu cầu bảo vệ dữ liệu tại Việt Nam.
Do đó, khi xây dựng chính sách bảo mật thông tin khách hàng, doanh nghiệp cần rà soát theo hệ thống pháp luật hiện hành, xác định phạm vi dữ liệu được xử lý và trách nhiệm của từng bên liên quan.
Đối với các lĩnh vực có yêu cầu cao như ngân hàng, tài chính và bảo hiểm, doanh nghiệp cũng cần kết hợp yêu cầu bảo vệ dữ liệu cá nhân với các quy định chuyên ngành và tiêu chuẩn an toàn thông tin phù hợp.
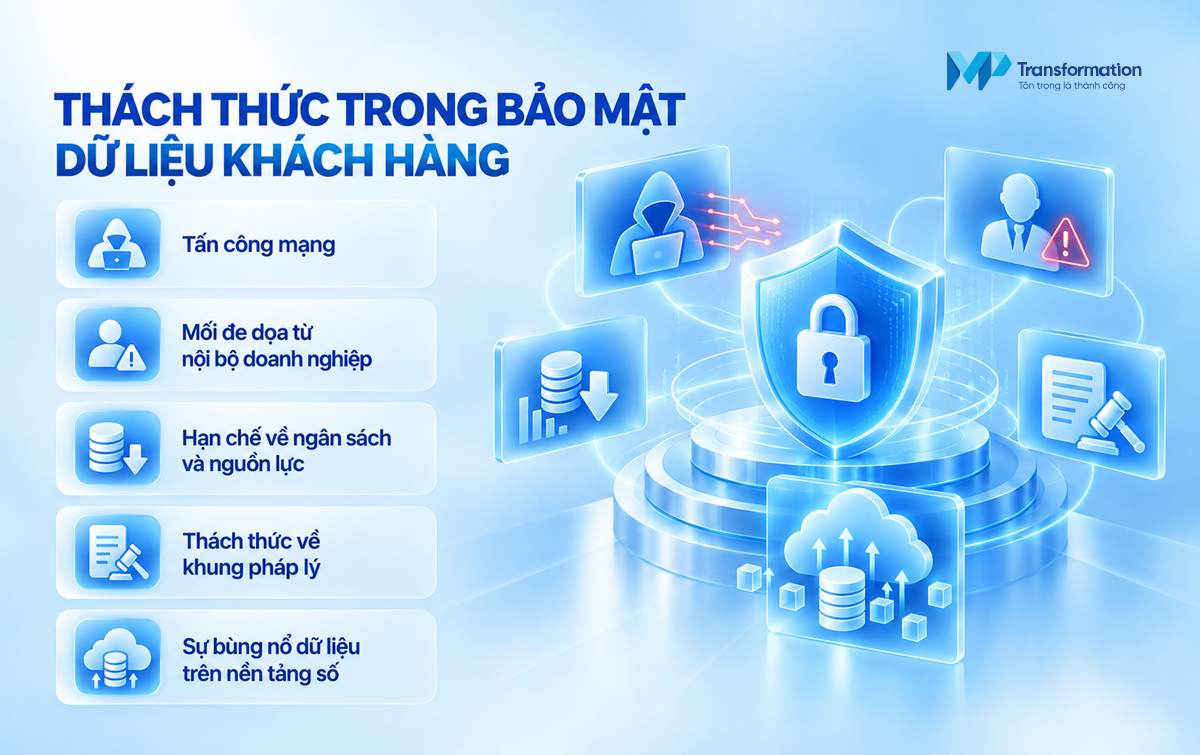
Sự phát triển của nền tảng số giúp doanh nghiệp khai thác dữ liệu hiệu quả hơn nhưng đồng thời làm tăng số lượng điểm có thể phát sinh rủi ro.
Mã hóa giúp biến dữ liệu thành dạng không thể đọc được nếu không có khóa hoặc cơ chế giải mã phù hợp. Doanh nghiệp nên xem xét mã hóa cả dữ liệu lưu trữ và dữ liệu truyền qua mạng, đặc biệt với thông tin có mức độ nhạy cảm cao.
Không phải nhân viên nào cũng cần quyền truy cập vào toàn bộ dữ liệu khách hàng. Doanh nghiệp nên áp dụng nguyên tắc quyền tối thiểu cần thiết, chỉ cấp quyền phù hợp với vai trò và nhiệm vụ.
Quyền truy cập cũng cần được rà soát định kỳ, đặc biệt khi nhân viên chuyển vị trí, nghỉ việc hoặc thay đổi phạm vi công việc.
MFA yêu cầu người dùng cung cấp từ hai yếu tố xác thực trở lên trước khi truy cập hệ thống. Ngay cả khi mật khẩu bị lộ, lớp xác thực bổ sung vẫn có thể giúp giảm nguy cơ tài khoản bị truy cập trái phép.
MFA nên được ưu tiên cho các tài khoản quản trị, hệ thống chứa dữ liệu nhạy cảm và những vị trí có quyền truy cập lớn.
Doanh nghiệp cần theo dõi hoạt động truy cập và xử lý dữ liệu để phát hiện hành vi bất thường. Những dấu hiệu như đăng nhập bất thường, tải xuống lượng dữ liệu lớn hoặc truy cập ngoài phạm vi công việc có thể được hệ thống cảnh báo để kiểm tra.
Việc lưu nhật ký và giám sát liên tục cũng giúp doanh nghiệp có cơ sở truy vết khi xảy ra sự cố.
Sao lưu giúp doanh nghiệp duy trì khả năng khôi phục dữ liệu khi xảy ra sự cố như mã độc, lỗi hệ thống hoặc mất dữ liệu. Bản sao lưu cần được bảo vệ độc lập và kiểm tra khả năng phục hồi định kỳ thay vì chỉ sao lưu mà không thử khôi phục.
Thay vì chỉ bảo vệ dữ liệu tại nơi lưu trữ, doanh nghiệp cần quản lý toàn bộ vòng đời dữ liệu: thu thập → lưu trữ → sử dụng → chia sẻ → lưu trữ dài hạn hoặc xóa.
Mỗi giai đoạn cần có quy định về quyền truy cập, mục đích sử dụng và thời gian lưu trữ phù hợp. Cách tiếp cận này giúp doanh nghiệp giảm dữ liệu dư thừa và hạn chế những điểm có thể phát sinh rủi ro.
Không phải mọi dữ liệu đều có mức độ nhạy cảm giống nhau. Doanh nghiệp nên phân loại dữ liệu theo mức độ rủi ro và áp dụng biện pháp bảo vệ tương ứng.
Ví dụ, dữ liệu định danh hoặc thông tin tài chính cần được kiểm soát chặt hơn những dữ liệu có tính chất công khai. Phân loại rõ ràng cũng giúp doanh nghiệp ưu tiên ngân sách và nguồn lực cho những nhóm dữ liệu quan trọng.
Zero Trust hoạt động dựa trên nguyên tắc không mặc định tin cậy bất kỳ người dùng, thiết bị hoặc kết nối nào chỉ vì chúng đang ở trong hệ thống nội bộ.
Mỗi yêu cầu truy cập cần được xác thực và đánh giá dựa trên danh tính, thiết bị, quyền hạn, bối cảnh và mức độ rủi ro. Đây là hướng tiếp cận phù hợp với môi trường doanh nghiệp hiện đại, nơi dữ liệu được truy cập từ nhiều thiết bị, địa điểm và nền tảng khác nhau.
7 Lời hứa bảo mật mà nhà cung cấp Contact Center nên giữ
Khi thuê ngoài một phần quy trình, doanh nghiệp không chỉ cần quan tâm đến hiệu quả vận hành mà còn phải kiểm soát quyền truy cập, dữ liệu, quy trình và trách nhiệm của nhà cung cấp. Với các doanh nghiệp BFSI, yêu cầu này càng quan trọng do dữ liệu khách hàng có tính nhạy cảm và hoạt động vận hành phải đáp ứng nhiều yêu cầu về bảo mật, tuân thủ và khả năng lưu vết. Nếu không kiểm soát chặt quyền truy cập, chính sách bảo mật, nhật ký hoạt động và tiêu chuẩn xử lý dữ liệu, mô hình BPO có thể trở thành một điểm rủi ro trong hệ thống quản trị.
BPaaS (Business Process as a Service) là hướng tiếp cận kết hợp công nghệ, quy trình chuẩn hóa và đội ngũ vận hành. Giải pháp BPaaS của MP Transformation hướng tới việc kết hợp năng lực BPO với nền tảng công nghệ, đồng thời đặt trọng tâm vào bảo mật dữ liệu, tuân thủ, QA/QC và các chỉ số SLA/KPI.
Với doanh nghiệp BFSI, cách tiếp cận này giúp bài toán bảo mật không tách rời khỏi vận hành. Công nghệ, con người và quy trình được kiểm soát đồng thời, từ đó hỗ trợ doanh nghiệp giảm rủi ro khi xử lý dữ liệu khách hàng và duy trì chất lượng dịch vụ.
Khi lựa chọn đối tác BPaaS, doanh nghiệp nên đánh giá cụ thể về quyền truy cập dữ liệu, cơ chế phân quyền, khả năng giám sát, quy trình xử lý sự cố, tiêu chuẩn QA/QC và cam kết SLA/KPI trước khi triển khai. Bảo mật vì vậy chính là một tính năng công nghệ và cần được xem là một phần của mô hình vận hành tổng thể.
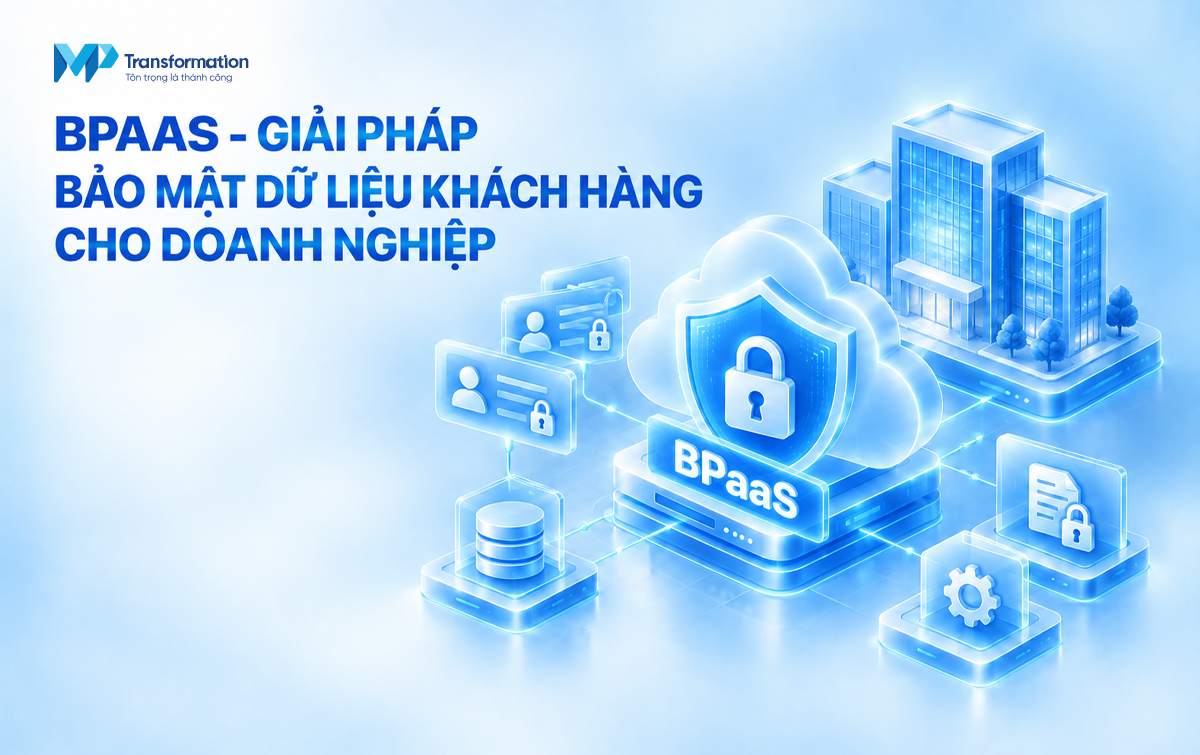
Tóm lại, việc bảo mật thông tin khách hàng cần được triển khai xuyên suốt từ chính sách, con người, quy trình đến công nghệ. Khi dữ liệu ngày càng trở thành tài sản quan trọng của doanh nghiệp, việc quản trị vòng đời dữ liệu, phân loại rủi ro, kiểm soát truy cập và xây dựng kiến trúc Zero Trust sẽ là những nền tảng quan trọng để giảm thiểu nguy cơ rò rỉ dữ liệu và duy trì niềm tin khách hàng.
Để tìm hiểu thêm về MP Transformation, hãy theo dõi và tương tác với chúng tôi trên các trang mạng xã hội
Tầng 10, Tòa nhà Sudico, Đường Mễ Trì, Mỹ Đình 1, Quận Nam Từ Liêm, Hà Nội.
1900585853
contact@mpt.com.vn